Bezpečnost a vaše data
Kaloko běží tam, kde je váš kód a váš agent: CLI prochází, zachycuje a kontroluje na vašem počítači nebo ve vašem CI. Služba na kaloko.app ukládá to, co nasdílíte, zobrazuje plachtu a sbírá rozhodnutí. Tahle stránka vysvětluje, co kam putuje. Kde jsou data uložená a které firmy je zpracovávají, najdete na stránce o důvěře a bezpečnosti, kterou průběžně aktualizujeme.
Co opouští váš počítač
Dokud nesdílíte, nic. kaloko walk, evaluate a preview pracují lokálně a místní plachta se otevře z disku. kaloko share nahraje běh: screenshoty, zachycené HTML, kritéria s důkazy a videa tam, kde je váš plán uchovává. Soubory se posílají podle otisku obsahu, takže zachycení, které se nezměnilo, se znovu neposílá.
Data o návštěvnosti jsou volitelná. S traffic.gsc nebo traffic.ga4 v konfiguraci se CLI zeptá API Search Console a Analytics od Googlu na čísla po stránkách, a to přímo z vašeho počítače nebo CI, přihlášené jako servisní účet, jehož klíč určíte proměnnou prostředí. Klíč ani přístupový token se nikdy nezapíšou do běhu, nenahrají se a zmizí z každé zprávy, která by je ukázala. Odpovědi zůstanou v mezipaměti ve složce běhů (.cache) na vašem počítači. Čísla ke stránkám (kliknutí, zobrazení, CTR, pozice, relace) skončí v items.json stacku, takže se při sdílení dostanou s během na kaloko.app. Export CSV v traffic.file se čte lokálně jako kterýkoli jiný soubor.
Co vidí evaluátor
U textových kritérií dostane evaluátor zredukovanou osnovu stránky se zamaskovanými e‑maily a tokeny, surové HTML nikdy. Screenshot jde evaluátoru na obrázky jen u kritérií označených vision: true a u odpovědí, kterými si textový evaluátor nebyl jistý. S vlastním klíčem jde požadavek z vašeho počítače přímo k danému poskytovateli, bez něj přes Kaloko. Když si nastavíte vlastní model (kind: openai_compatible), osnova stránky odchází jen na adresu, kterou jste zapsali do base_url, třeba do Ollamy na vašem počítači.
Tajné údaje zůstávají venku
Tajné údaje se do kaloko.config.yml nikdy nepíšou. Konfigurace jen pojmenuje proměnnou prostředí podle vašeho výběru (password_env: STAGING_PASSWORD) a hodnota se načte z prostředí, z .env projektu nebo z ~/.config/kaloko/.env. Hodnoty těchto proměnných se ze zachyceného HTML, textu stránky i výstupu konzole odstraní dřív, než se cokoli uloží. Přihlášení uložená přes kaloko auth save zůstávají na vašem počítači a nikdy se nenahrávají.
Osobní údaje zůstanou skryté
Masky skryjí osobní údaje ve všem, co krok uloží, nejen ve screenshotu: v zachyceném HTML, v osnově pro evaluátory, v průběhu kroku, ve videu i v zachycených e‑mailech. S pii: redact najde Kaloko e‑maily, telefony, rodná čísla, IBAN a adresy samo; pii: pseudonymize místo nich dosadí smyšlené údaje, stejné pro stejný údaj. Prostředí s pii: required bez toho běh nedostane a kaloko share odmítne nahrát běh, ve kterém zůstal nezamaskovaný e‑mail nebo telefon. Víc v návodu Skrýt osobní údaje ve snímcích.
Produkce jen pro čtení
Prostředí označené jako produkce je v CLI vždy jen pro čtení: veřejné stránky jako návštěvník, žádné přihlašování do administrací, žádná vytvořená data. Aby tam scénář mohl běžet, musí uvést readonly: true.
Běhy vyprší
Každý sdílený běh má datum expirace, výchozí je 30 dní a nejvýš retence vašeho plánu, a potom se smaže. kaloko keep běh ponechá natrvalo; v plánech Business a Enterprise přijaté běhy nevyprší, dokud plán trvá. Od plánu Team si běh můžete kdykoli stáhnout jako ZIP přes kaloko export.
Jak se servírují soubory
Nahrané soubory se servírují z oddělené domény přes krátkodobě podepsané odkazy. Zachycené HTML se ukazuje v sandboxu bez skriptů.
Kdo se dostane dovnitř
Lidé se přihlašují jednorázovým odkazem z e‑mailu nebo přes Google, Microsoft či GitHub a jako druhý krok si můžou přidat passkey nebo autentizační aplikaci. Kdo se přihlásí přes Google, Microsoft či GitHub a ještě nepatří do žádné organizace, může si ji založit; adresu už ověřil poskytovatel. Passkey platí, jen když se zeptá na PIN, otisk prstu nebo obličej. Enterprise přidává firemní přihlášení přes SAML nebo OIDC a SCIM.
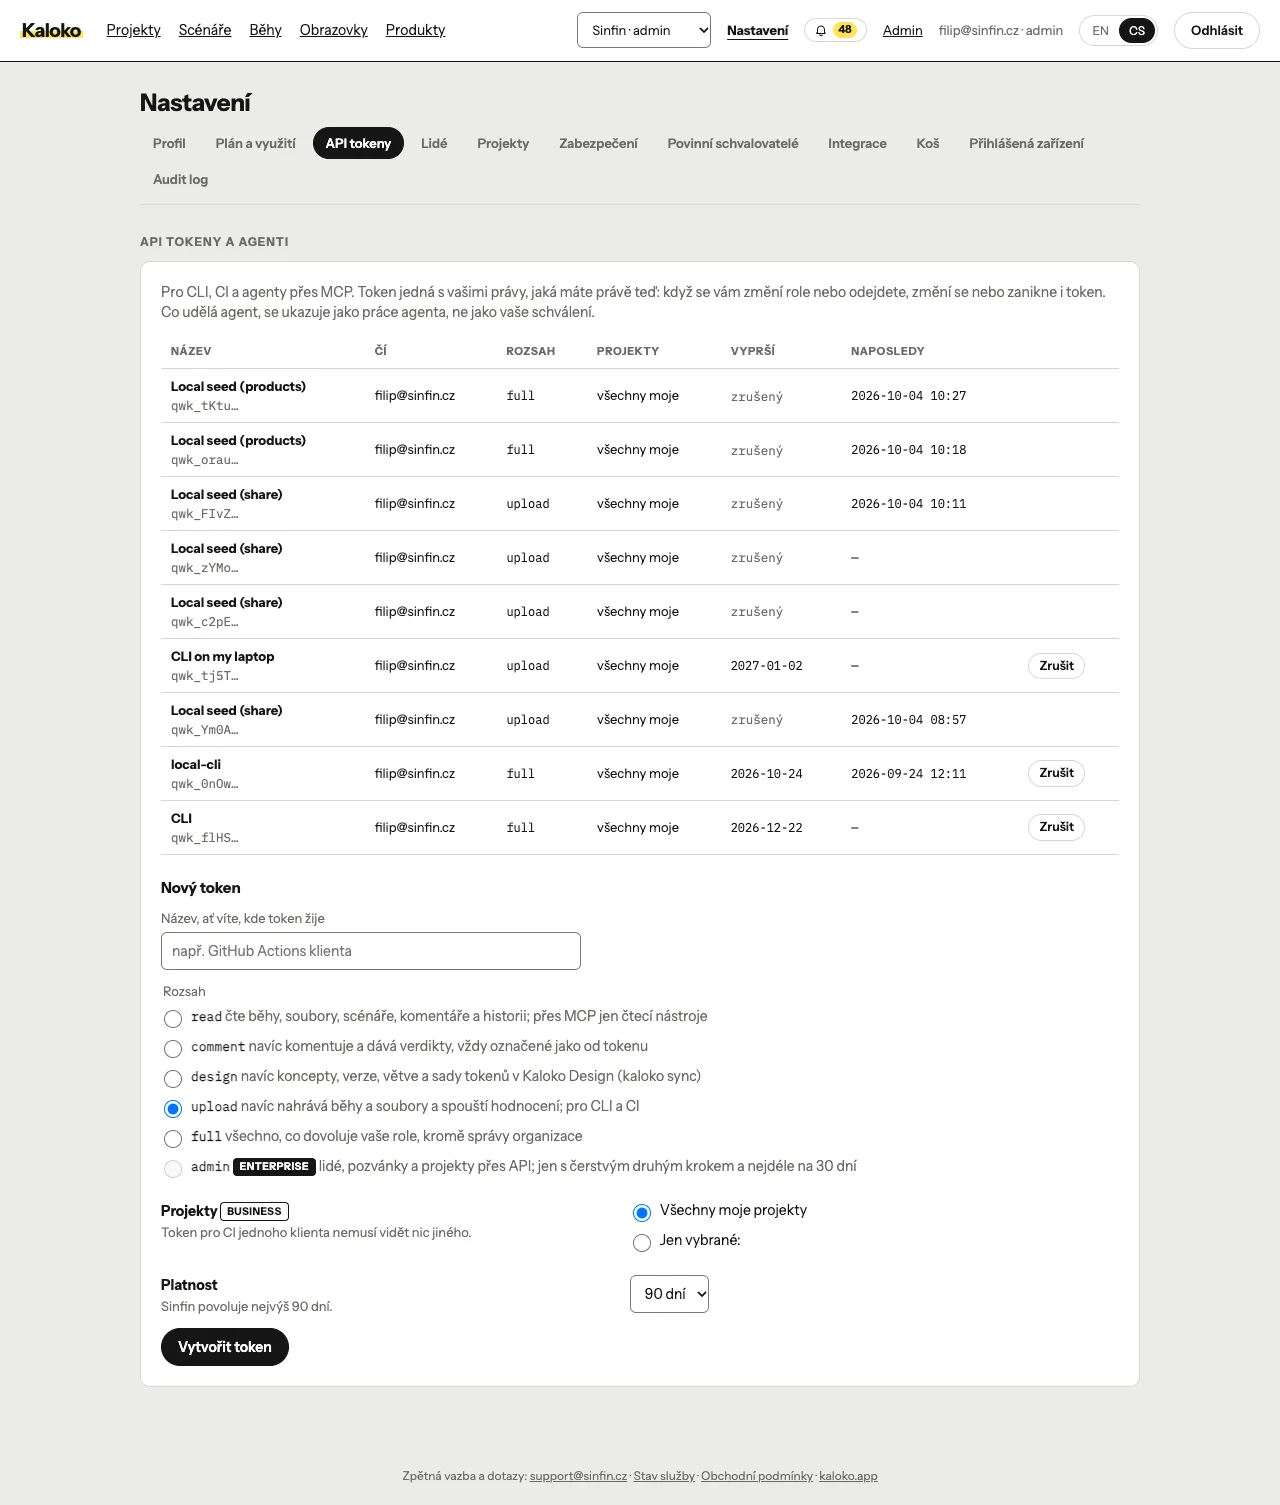
Co člověk smí, určuje role: viewer čte, komentuje, schvaluje a vrací; designer a vývojář / tester navíc nahrávají; admin navíc spravuje členy, tokeny a nastavení. Vieweři jsou v každém plánu zdarma. API tokeny mají vlastní rozsah a platnost a token, který CLI dostane přes kaloko login, platí nejvýš 30 dní.
Na co se ptá bezpečnostní prověrka
Stránka o důvěře a bezpečnosti odpovídá, kde jsou data, jak jsou šifrovaná, kdo je zpracovává a jak daleko je příprava na SOC 2. Kvůli nahlášení zranitelnosti nebo smlouvě o zpracování osobních údajů napište na kontakt, který tam najdete.